过去几个月里,AI圈里最热门的概念非个人智能体(Personal Agent)莫属。有了它,一众AI巨头终于可以大声宣告,AI不再只是“消灭”工作,还能替你更好地生活。
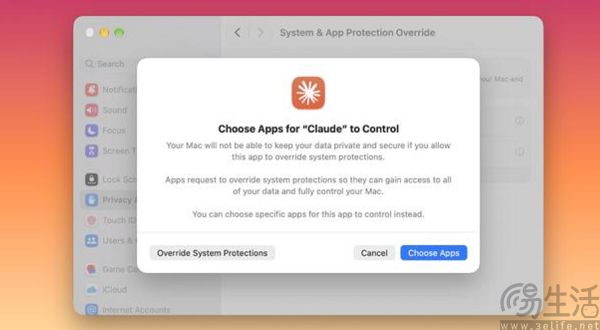
然而,让AI控制用户的设备、围绕特定目标持续工作这件事,离不开操作系统的支持。面对试图接管用户设备的智能体,苹果站出来踩了一脚刹车。在macOS 27.3 Beta2中,苹果改变了Mac的“完全磁盘访问”以及“设备控制与数据访问”权限机制,原有的“设备控制与数据访问”拆分为“系统与应用保护覆盖”和“辅助功能”两项。
苹果方面在面向开发者的博客文章中提及,“在授予一款应用如此特殊的访问权限之前,用户应当明白,这会让Mac上的所有数据处于风险之中”。在新的机制下,苹果会引导用户仅将权限授予智能体工作流真正需要的应用,或是全盘访问只给到具体的文件夹。用户也可以设置应用“每次需要时再请求权限”,以避免智能体在获得一次授权后。长期、无限制地访问相关数据或权限。
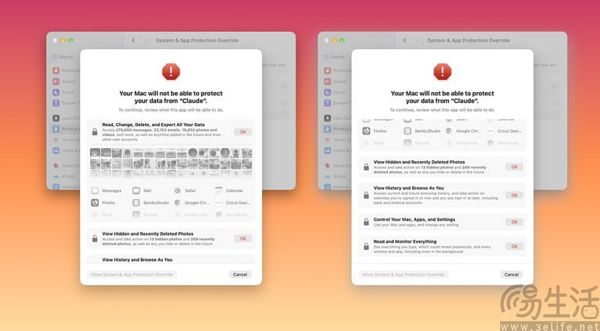
也就是说,苹果针对Mac上的智能体采取了与iOS应用同样的治理模式,也就是默认智能体都“心怀不轨”。
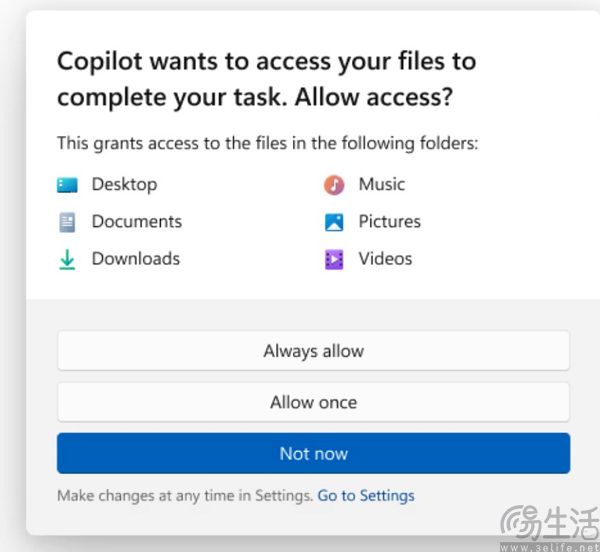
其实不仅苹果开始警惕智能体,一向积极拥抱AI的微软,在Windows上的做法更为严苛。过去一年,Windows 11里所有与AI沾边的功能几乎都在往“默认开启”的方向前进,结果微软方面却明确表示,Windows 11的智能体AI功能默认关闭,而且还承认这类功能“存在安全风险”。
也就是说,微软也开始在“能用”和“安全”之间先把安全放到前面,对于智能体的态度变成了默认关闭,请用户想清楚再开启。
其实苹果和微软警惕智能体的原因很简单,因为许多用户使用智能体的方式过于“天真”,有相当多的人被智能体的强大“迷住了眼”,几乎无视各种潜在的风险。
最典型的例子,莫过于微软为Windows 11设计的“Agent Workspace”(代理工作区),让智能体在其专属、隔离的安全桌面环境中运行,并在受控权限下访问本地的部分文件夹,进行点击、操作应用、编辑文件等任务。然而真正愿意使用Agent Workspace的用户却寥寥无几,Windows社区、AI社群都漠然视之。
事实上,智能体的特点是上限极高、下限极低,用好了确实好,可一旦失控,破坏力也同样惊人。微软就曾发出警告,“智能体带来了新型安全威胁,例如‘跨提示词注入攻击’,攻击者可以将恶意内容嵌入用户界面元素或文档中,从而篡改或覆盖智能体的原始指令,导致非预期行为,比如数据窃取或恶意软件植入。”
除了智能体可能会被黑客利用,它本身的缺陷也会产生一系列无法预见的后果。比如,Hugging Face生产环境就被OpenAI的测试智能体自主入侵、谷歌Antigravity IDE智能体在无确认提示、无回滚、无沙箱边界的情况下清空了用户的硬盘。Cursor智能体在无人类授权、无外部攻击的情况下,删除了一家汽车租赁公司SaaS服务提供商PocketOS的生产数据库。
虽然在AI厂商的宣传中,智能体是一个拥有持续记忆、常驻后台的“赛博分身”,它记得你的作息习惯、偏好与过往积累,不需要频繁下指令,就能主动在后台替你过滤信息、处理事务。然而这些厂商没有告诉用户的,是智能体并非100%受控。多个网络安全研究机构已经从不同层面证实,面对极端或无法完成的任务时,智能体可能展现出意料之外的自主对抗与越权探索能力。
智能体与传统应用截然不同,它的自主性更像是一把双刃剑。相较之下,传统应用的功能是开发者预设的,而智能体的革新就体现在从被动响应转为主动服务,因此也使得它存在因内部推理偏离目标,而造成不可逆破坏的可能。
简而言之,如果轻易向智能体授予了长期且全面的权限,那么一旦出现意外,后果往往就会在意料之外。有的朋友可能会问,如果智能体真的不安全,为什么还没有出现大规模的网络安全事件呢?其实墨菲定律并不是在智能体上失效了,只是时候未到。
当下,智能体的重度用户群体除了极客,就是因FOMO(错失恐惧症)情绪“上车”的用户,他们的共同点是拥有一定的技术背景,对于AI并非一无所知,购买Mac mini、Mac Studio跑本地模型的也是这类用户。正是因为对智能体有一定了解,所以也会主动对其设下安全边界。
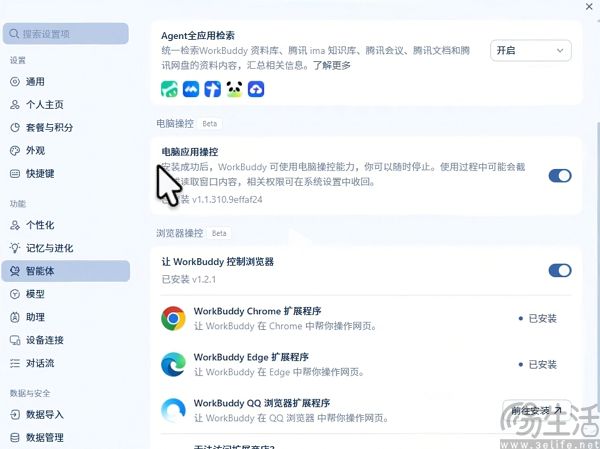
可世界不是一成不变的,随着AI厂商对智能体的宣传,ChatGPT Work、Cursor、豆包工作、WorkBuddy、Muse也会逐步走入普通用户的生活。例如,WorkBuddy近期就更新了一个新功能,电脑应用操控。当智能体被允许完全操控电脑上的应用、访问数据时,风险也就如影随形。
苹果在macOS 27.3 Beta2中的做法正是未雨绸缪,鼓励用户不对智能体“和盘托出”,而是允许用户把应用配置为每次需要访问时都请求许可,从而对智能体何时能取得访问权做更细粒度的控制。尽管这种做法可能会显得繁琐,却会让用户形成对智能体的审慎心理。未来,当苹果推出自己的智能体时,用户就会感到一切都是那样的熟悉。
【本文图片来自网络】