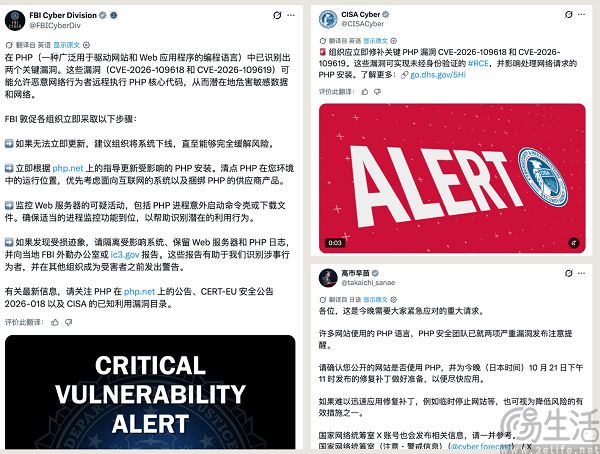
一觉醒来,互联网世界好像突然要面临“天外来敌”的局面。10月20日凌晨,海外知名开发者社区Hacker News突然曝光了两个 CVSS评分为10.0的PHP远程代码执行漏洞,并且发帖人煞有介事地表示,“消息来源:信我,就行”,还警告在生产环境中使用PHP语言的开发者做好准备。
作为一套开源、行业通用的漏洞风险量化标准,通用漏洞评分系统(CVSS)是由NIST(美国国家标准与技术研究院)主导维护,核心目标是通过标准化的指标体系,客观评估漏洞的严重程度,以帮助安全人员、开发者、运维人员统一风险认知,优先处理高风险漏洞。在CVSS的评分体系里,10.0是最高分,属于最高严重级别。
虽然Hacker News从来不缺发布“末日预言”的谜语人,但这次不一样,它居然是真的。随后,美国国家安全局(NSA)、英国国家网络安全中心(NCSC)等机构,以及奇安信等网络安全厂商相继发出警告,称PHP中确实发现了两个关键漏洞,要求相关组织尽快采取防护措施,如果网站无法立即修复,则应将其下线,直至修复完成。
此外,PHP官方也紧急宣布,原定10月22日的安全更新被迫提前到10月21日晚10点,从而压缩漏洞处于“裸奔状态”的时间。然而或许是忙中出错,一家参与发现这两个漏洞的安全公司,居然不小心将利用这些漏洞的攻击演示视频发到了网上。这下可好,黑客们原本只知道有漏洞,还不知道如何利用漏洞,结果有人“雪中送炭”了。
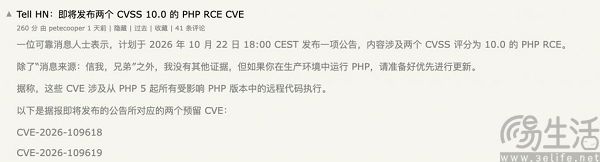
这两个漏洞的威力很好形容,攻击者甚至不用获取管理员权限,只需向网站服务器发送几个特殊的请求,就可以在服务器上执行自己的代码。如此一来,在这十几个小时里全球互联网乱了套,数不清的网站被迫停服,通过“居家隔离”的方式避免被黑客盯上。
那么问题来了,为什么PHP有漏洞,整个互联网都会风声鹤唳呢?这是因为PHP在互联网、特别是Web端的应用,实在太过广泛。在码农圈有一个经典笑话,那就是如何让一个开发者论坛的人吵起来?答案很简单,只需要说一句“PHP是世界上最好的语言。 ”
PHP官方自夸它是“世界上最好的语言”也不是毫无根据,易于学习和部署的特性,就使得大量开发者能够快速上手进行 Web开发,建起网站和应用。WordPress等内容管理平台的流行,也为PHP提供了广阔的应用场景,Zend等开发框架以及Discuz!论坛等应用方案的出现,则进一步丰富了PHP的生态。
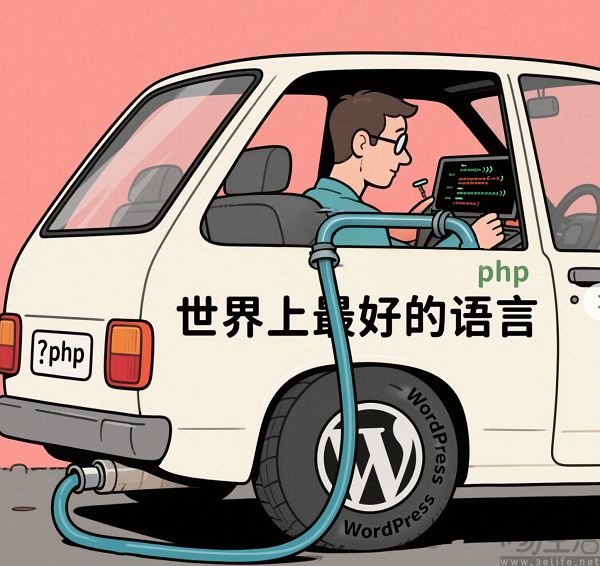
过去十余年间,PHP成为Web开发中的首选语言,大量网站和应用都是基于PHP开发,它为全球约75%已知编程语言构成的网站提供了底层支撑。有趣的是,这两个影响PHP安全的漏洞已经存在了超过十年,其实是AI将其挖掘出来的。
谷歌旗下网络安全公司Wiz在博客中披露,其自主AI漏洞研究工具Wiz Atlas结合谷歌Gemini 4 Argon及OpenAI的GPT-5.6 Sol,发现了上述漏洞。Wiz方面指出,这些漏洞在PHP代码库中隐匿了逾十年,如果依赖人工排查,其利用难度极高,在AI出现之前,这一手工工作实施困难,更难以规模化推进。
从某种意义上来说,经此一役,网络安全行业将会被AI彻底改写。
以往,网络安全攻防属于“乡村械斗”,烈度其实很低,可AI的出现,就让网络安全变成了“现代战争”。要知道,黑客也是人,他们的精力有限,即便有各种自动化工具帮忙,想要挖掘出一个有攻击价值的漏洞,也需要以周为单位的时间。
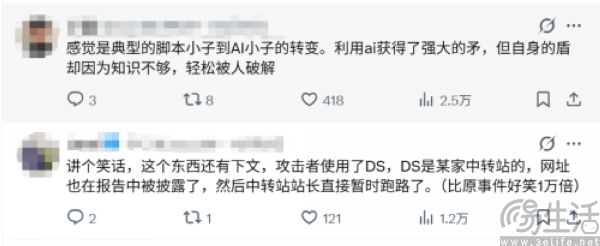
而且成为黑客也有门槛,所以整个互联网世界看起来才相对祥和。但AI就不一样,它让网络攻击也变得“技术普惠”了。比如说,从9月底到10月初,韩国至少有7家金融机构遭到网络攻击,超过6.8万名客户的个人信息被泄露,而发起这一攻击的人只是个“脚本小子”,ta利用DeepSeek V4.1-Flash、GLM-5.3、Grok 4.6拼成了一条隐蔽的攻击流水线。
之所以说这位黑客是蹩脚的“脚本小子”,盖因网络安全公司CrowdStrike在事后调查中发现,这位黑客控制的服务器竟然可以被外部访问,ta如何向智能体分发任务,乃至询问“韩国泄露的数据通常在哪里出售”,都以未加密的状态存储在服务器上,从而让网络安全研究人员精准定位了ta的身份信息。
AI带来的效率倍增和技术普惠,不仅仅会让“脚本小子”受益,资深黑客更是如虎添翼。接下来,互联网世界可能就要不太平了。
【本文图片来自网络】